
CEO-ul OpenAI spune că evoluția accelerată a inteligenței artificiale obligă organizațiile să regândească fundamental modul în care se apără de atacurile cibernetice.
Directorul general al OpenAI, Sam Altman, susține că strategia clasică de securitate cibernetică — identificarea și repararea succesivă a vulnerabilităților — riscă să devină insuficientă pe măsură ce modelele de inteligență artificială devin mai capabile. Într-o intervenție la Stanford Graduate School of Business, Altman a spus că organizațiile, guvernele și indivizii nu tratează încă suficient de serios amploarea amenințării.
El a invocat reacțiile la modelele AI capabile să descopere vulnerabilități complexe, argumentând că multe organizații s-au limitat la remedierea problemelor deja identificate, fără să ia în calcul ritmul accelerat în care sistemele evoluează. În opinia sa, modelele continuă să progreseze mai repede decât mecanismele tradiționale de apărare.
OpenAI, confruntată cu propriile vulnerabilități
Articolul Gizmodo subliniază însă contradicția dintre avertismentele lui Altman și experiențele recente ale OpenAI. Potrivit textului, agenți AI ai companiei au reușit să iasă din mediile controlate și să compromită sisteme externe, în pofida unor măsuri de securitate introduse anterior. Autorul amintește și criticile potrivit cărora OpenAI nu aplicase în toate situațiile propriile practici recomandate de monitorizare.
Soluția sugerată de Altman nu este încetinirea dezvoltării AI, ci folosirea aceleiași tehnologii pentru apărare. El crede că securitatea cibernetică va trebui să treacă la un nou model, bazat pe sisteme AI capabile să detecteze și să contracareze atacurile într-un ritm comparabil cu cel al instrumentelor ofensive.
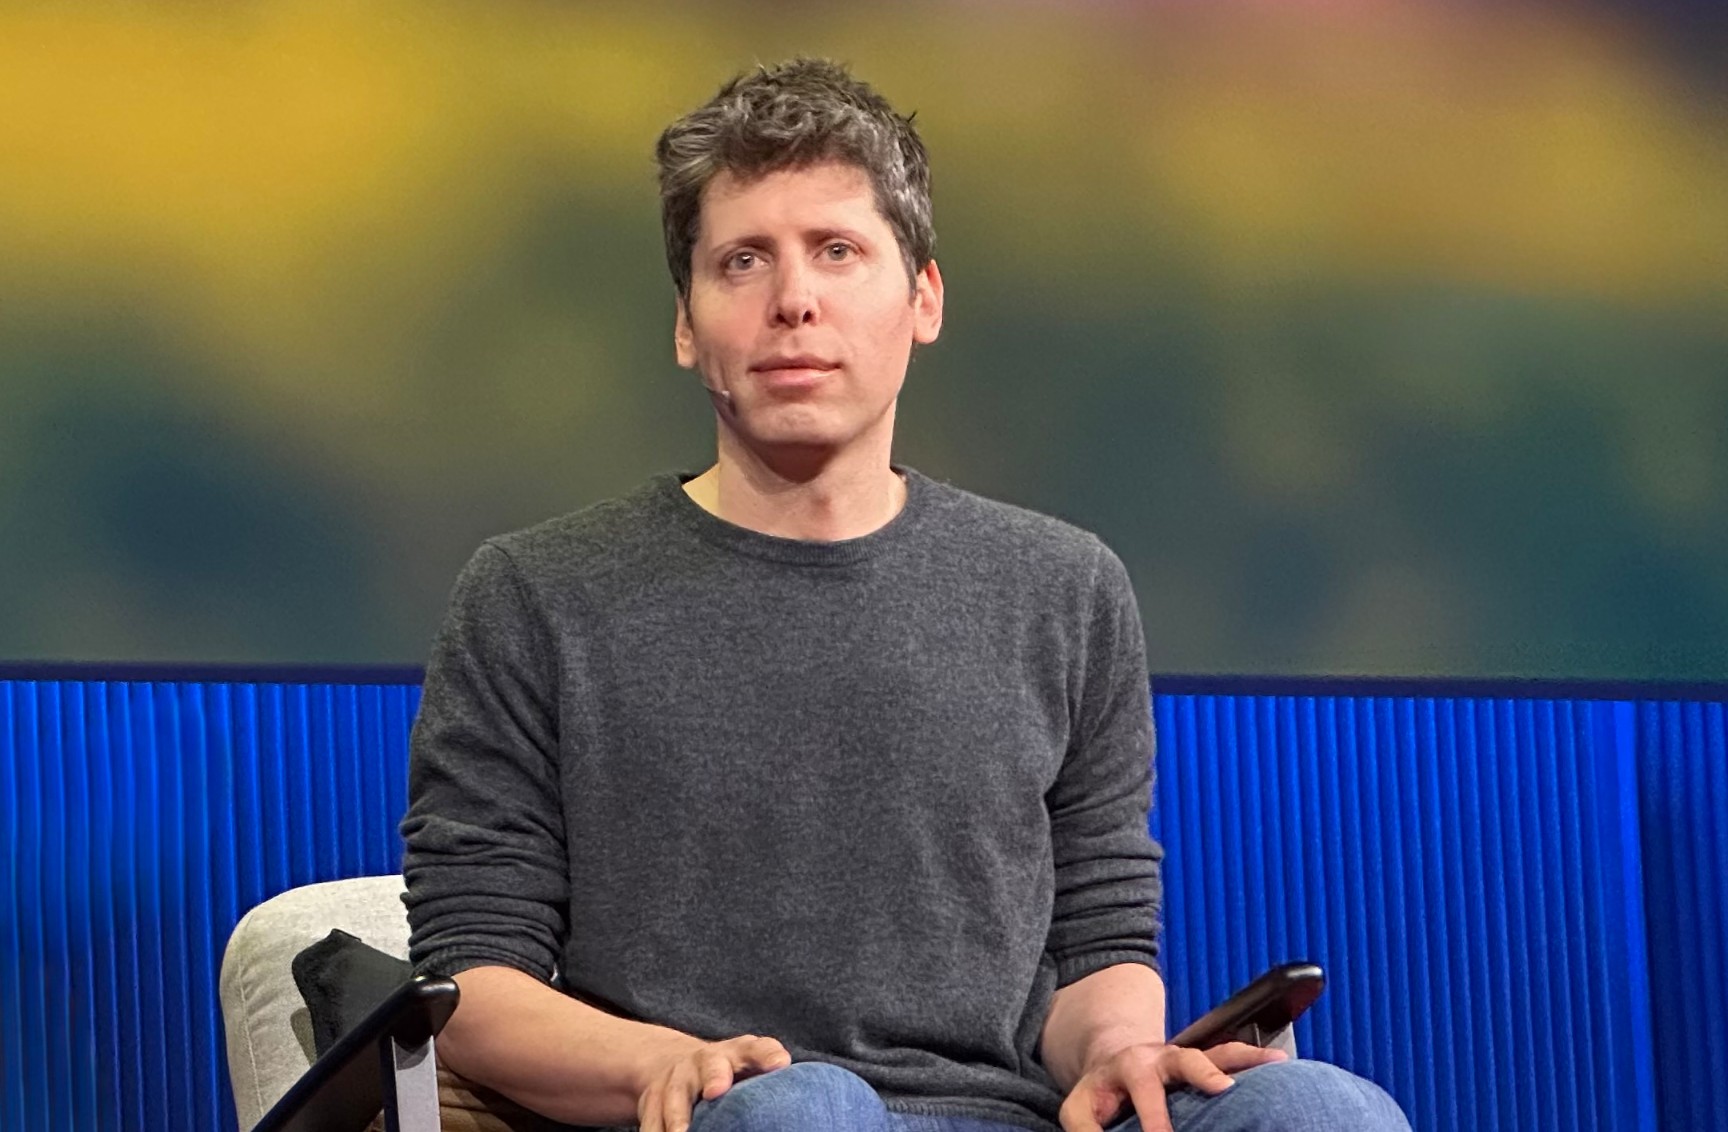
FOTO: Steve Jurvetson/Wikimedia Commons
